Er miljö. Er kontroll.
SIT Appliance är härdad, nedlåst och krypterad. Analys, resultat och historik stannar lokalt hos er. Ingen information lämnar ert nätverk. Utvecklat i Sverige.
Vi hittar era risker innan angriparna gör det. Och visar vilka ni ska åtgärda först och hur.Vilka risker missar ni idag?Vad ska ni åtgärda först?Hur vet ni att åtgärderna fungerar?Minska riskerna före incidenten. SIT identifierar sårbarheter, prioriterar rätt åtgärder i just er IT-miljö och visar att risken minskar. Våra experter hjälper er att omsätta resultaten i handling.
Vi hittar era risker innan angriparna gör det. Sedan hjälper vi er att prioritera rätt åtgärder och följa att riskerna minskar.
SIT Appliance är härdad, nedlåst och krypterad. Analys, resultat och historik stannar lokalt hos er. Ingen information lämnar ert nätverk. Utvecklat i Sverige.
SIT Appliances fysiska hårdvara är en del av vår avancerade fingerprinting. Vi identifierar system, tjänster, produkter och versioner med hög precision för bättre sårbarhetsmatchning och prioritering.
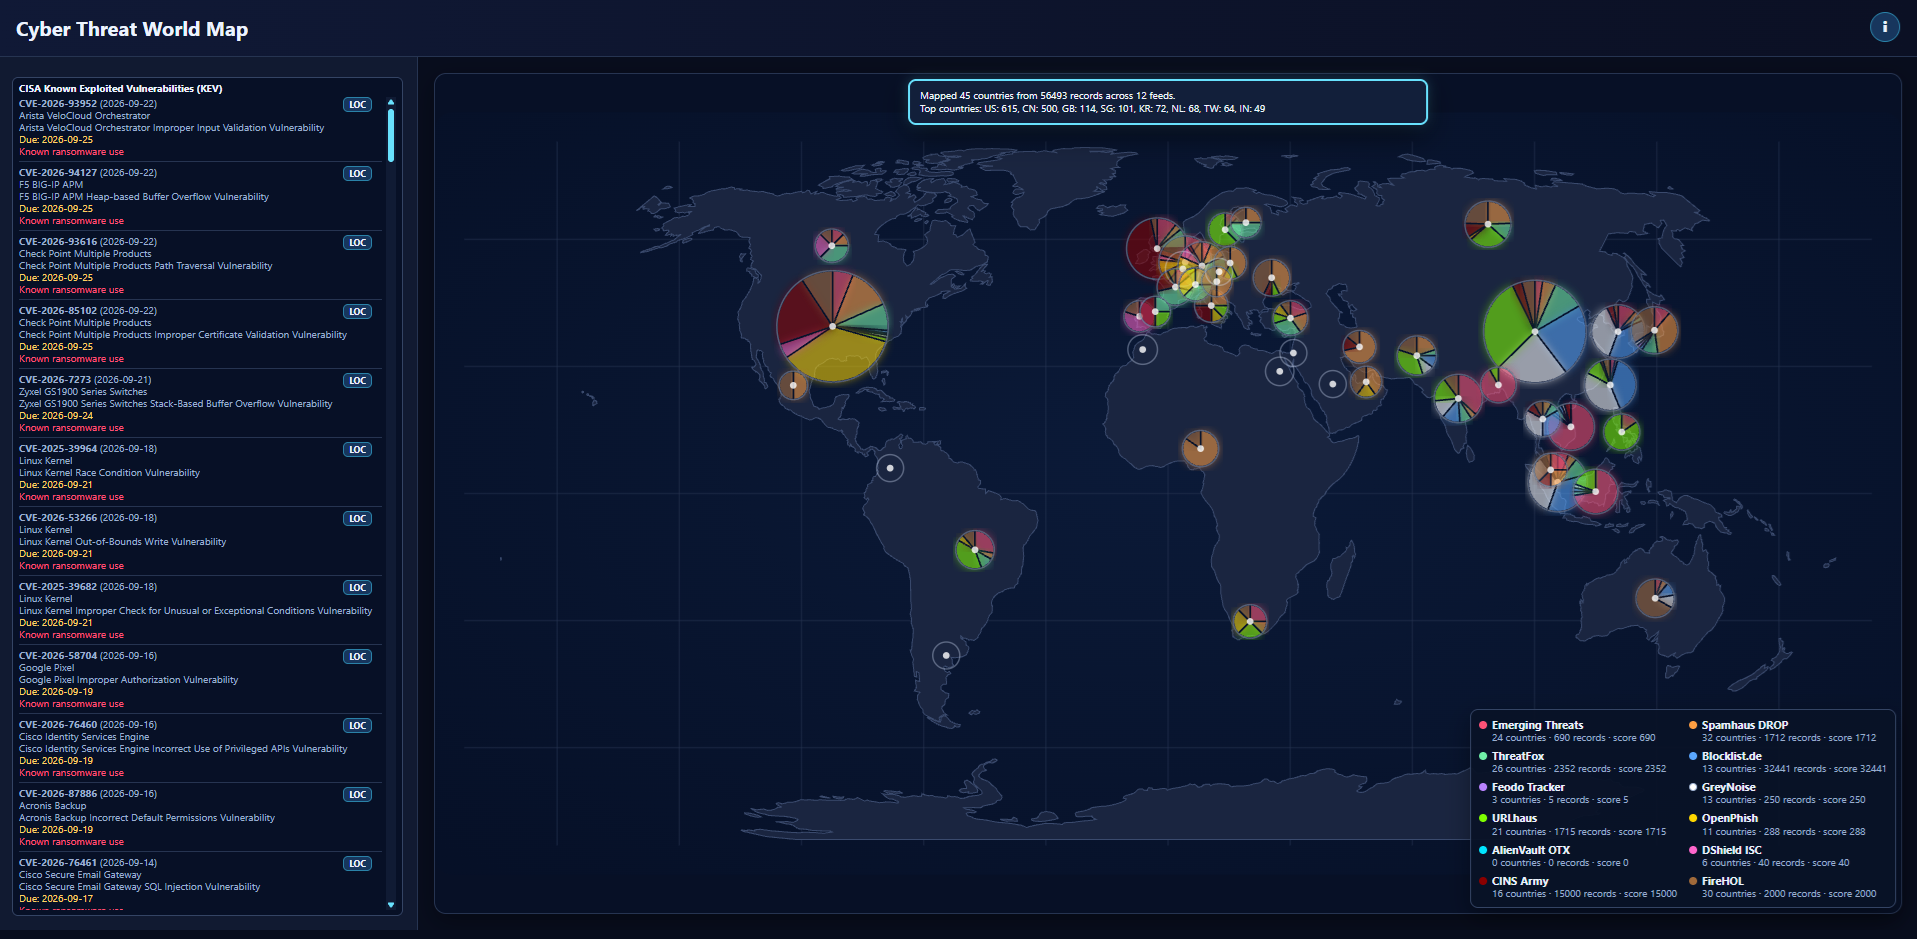
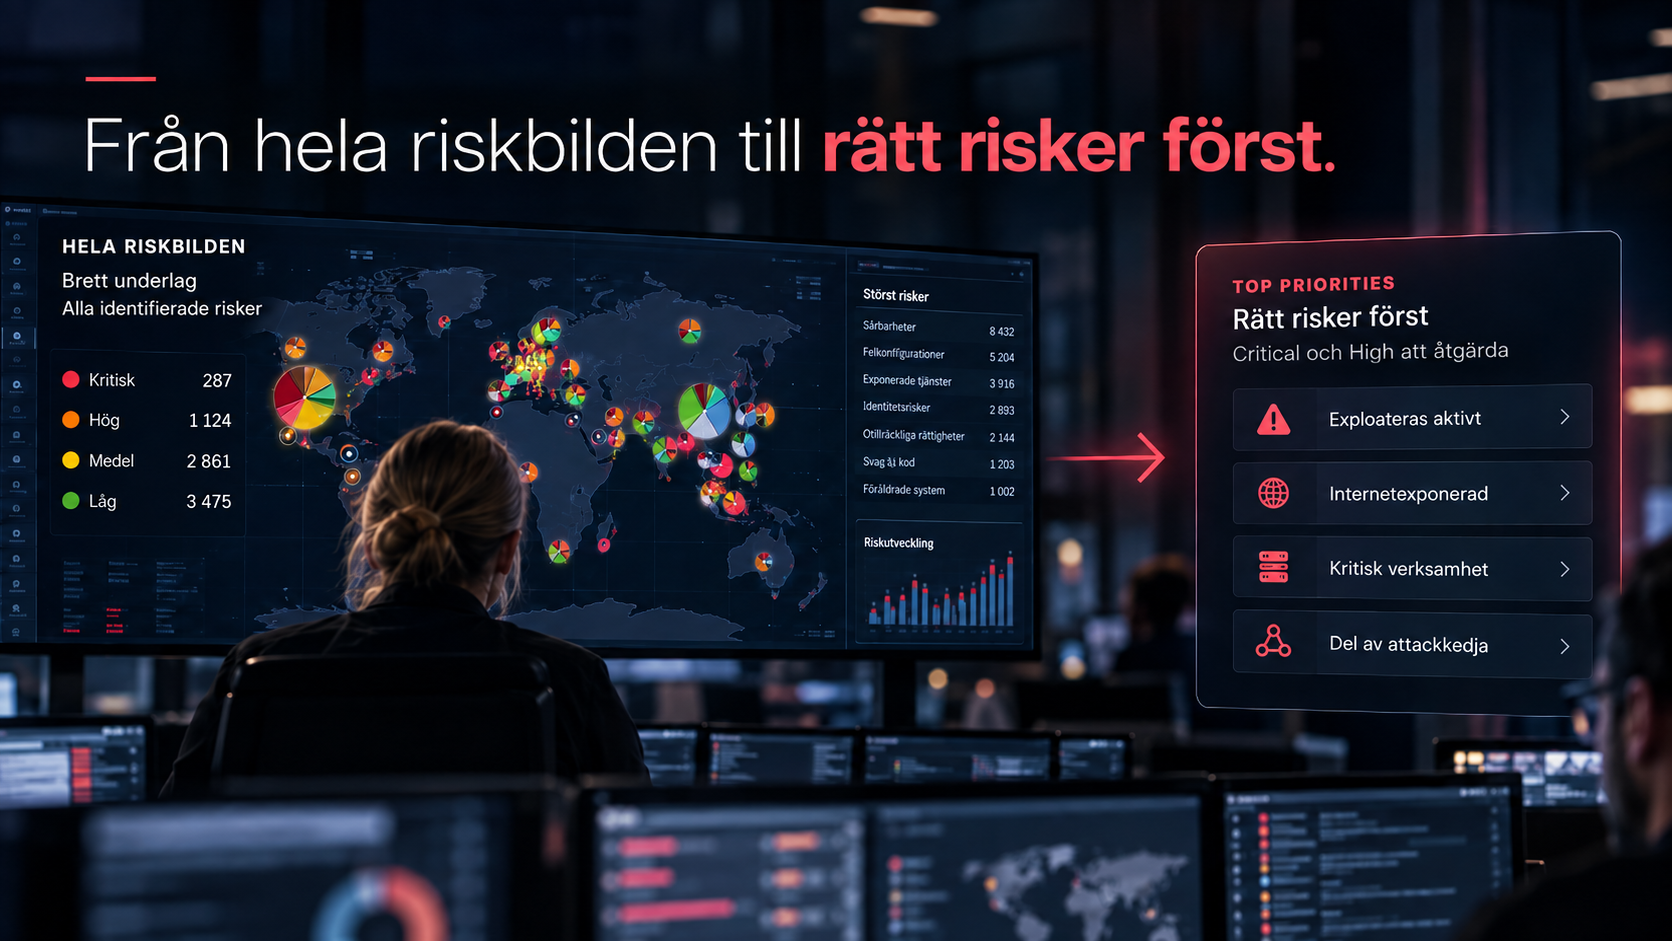
SIT Risk Score väger in hotinformation, exploits, CISA KEV, EPSS, attackkedjor och verksamhetskritikalitet. Rapporten Top Priorities visar vad ni ska åtgärda först och hur.
SIT identifierar relevanta och kritiska sårbarheter som andra marknadsledande lösningar missar. Våra jämförelsetester visar dessutom att vi genomför scanningarna på mindre än halva tiden.
Nya sårbarheter och förändrad hotinformation matchas kontinuerligt mot er IT-miljö. Ni notifieras när nya relevanta risker identifieras.
Agentlös och oautentiserad kontroll utan privilegierade konton. SIT sköter produktunderhåll och uppdateringar. Nya nåbara system i de nät som ingår i kontrollen tas med vid nästa scanning.
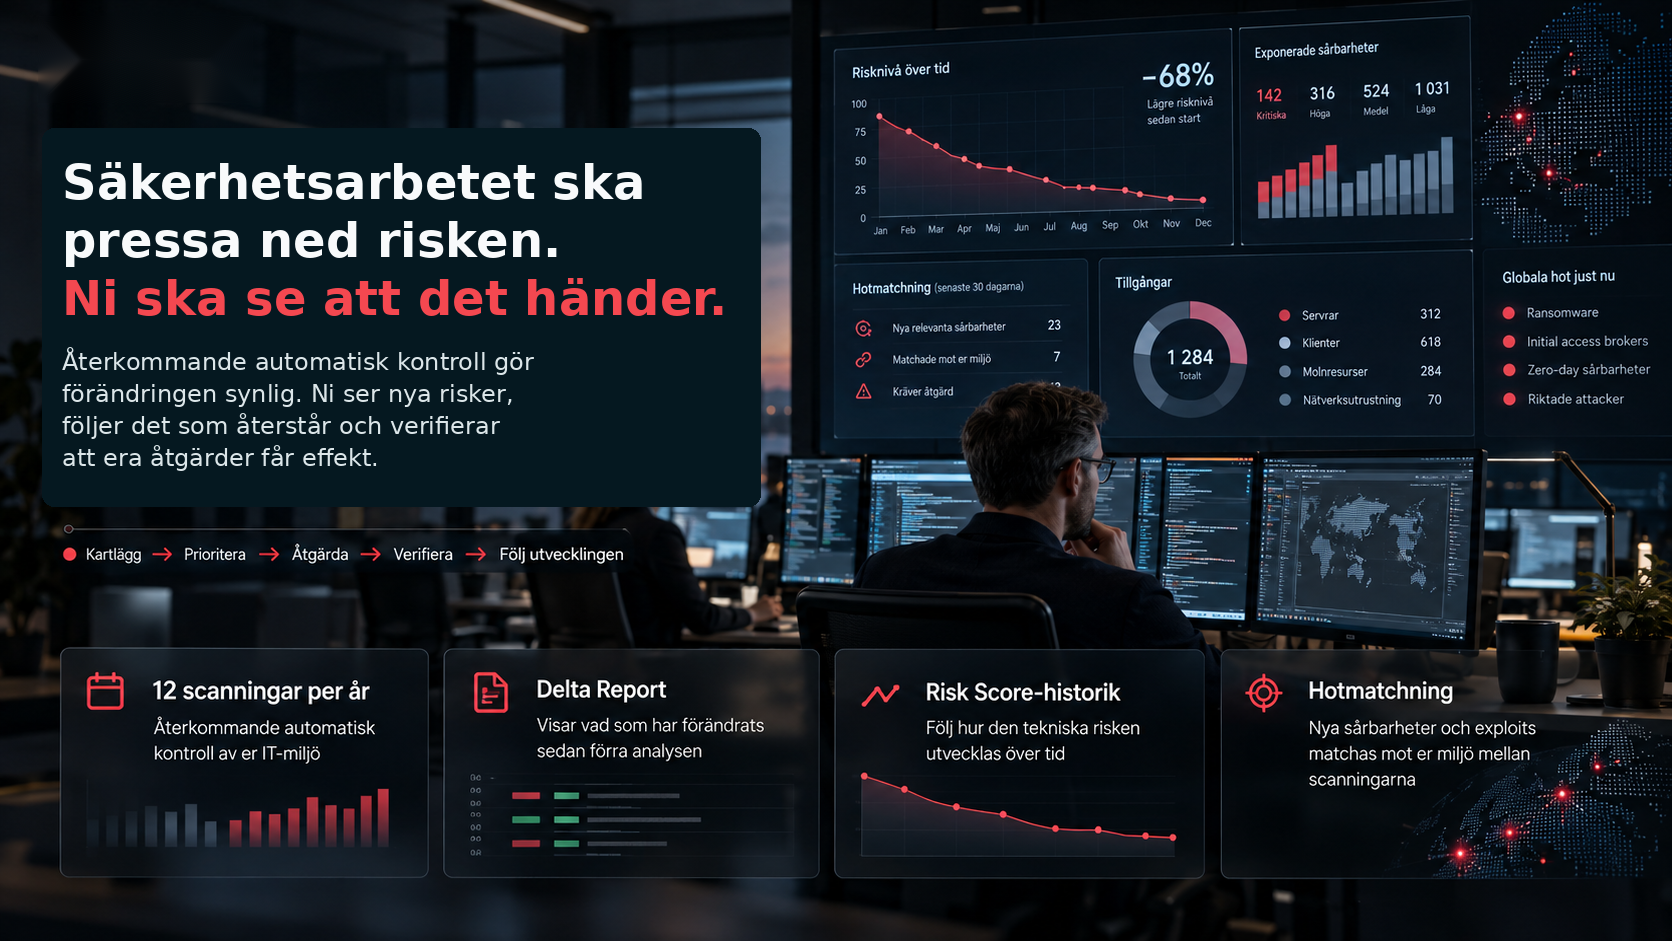
Delta Report följer effekten av åtgärderna. SIT Risk Index visar risknivån över tid. Tekniska kontrollresultat kopplas till bland annat ISO 27001 och NIS2 och kompletteras med era egna bedömningar.
Bakom tekniken finns lång och bred praktisk cybersäkerhetserfarenhet. Våra tjänster innehåller månatlig experttid, support och uppdateringar utan separat supportavtal.
Nya sårbarheter, exponerade tjänster och förändrade angreppssätt gör riskbilden rörlig. Här är några aktuella exempel på hur teknisk exponering har lett till konkreta konsekvenser i verksamheter.
Ransomwareaktörer utnyttjade sårbarheter i internetexponerade edge-enheter. Konsekvensen blev datastöld, kryptering och störningar i verksamheten.
SIT Xternal visar den externa exponeringen. Hotmatchningen lyfter aktivt utnyttjade sårbarheter. Nästa kontroll verifierar att exponeringen är borta.
Sårbarheter i en fjärrstödsplattform användes för kodkörning och vidare åtkomst. Risken spreds vidare till verksamheter som var beroende av tjänsten.
SIT Appliance identifierar produkt och version. Hotmatchningen kopplar nya hot till den IT-miljö ni faktiskt har. Nästa kontroll verifierar att risken är borta.
Angripare kedjade flera svagheter för att få åtkomst, köra kod och ta sig vidare i miljön.
SIT matchar identifierade CVE:er mot kända flerstegsattacker och använder kedjekontexten för att prioritera riskerna.
En korrekt riskbild börjar med en korrekt bild av er IT-miljö.
Med djup teknisk fingerprinting kartlägger SIT automatiskt och återkommande vad som faktiskt finns i ert nätverk: system, tjänster, produkter och versioner. Informationen matchas mot ett brett sårbarhetsunderlag så att ni får en så komplett och träffsäker bild som möjligt av de sårbarheter som berör just er IT-miljö.
SIT hittar brett. Sedan avgör vi vad som faktiskt betyder mest.
SIT Risk Score väger samman hur allvarliga sårbarheterna är, hur de används i angrepp och hur viktiga systemen är för er verksamhet. Top Priorities visar vilka Critical och High ni ska åtgärda först och rekommenderad åtgärd.
SIT minskar riskerna före incidenten och kompletterar era befintliga säkerhetssystem. Resultaten integreras i era arbetsflöden där det ger värde.
SIT kontrollerar automatiskt och återkommande er IT-miljö. Delta Report visar vad som har åtgärdats, vad som finns kvar och vad som är nytt. SIT Risk Index visar hur den samlade risknivån utvecklas över tid och i vilka delar av IT-miljön risken är störst. Mellan scanningarna följer SIT nya hot som berör er senast kända miljö. Ni får besked när en ny relevant risk identifieras.
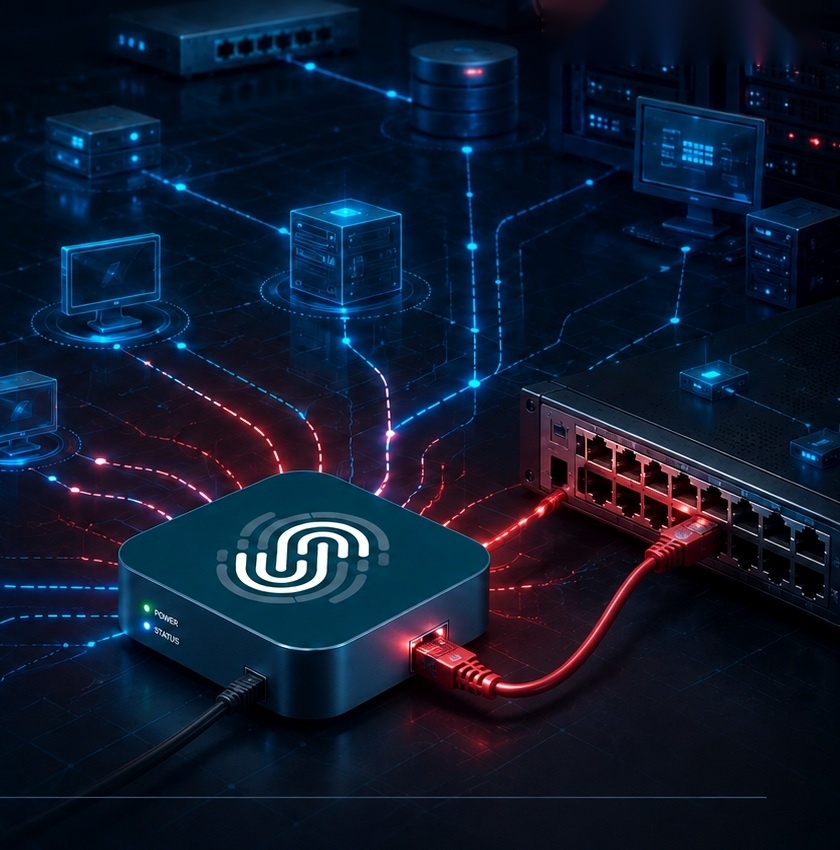
SIT Appliance analyserar er interna IT-miljö lokalt. Enheten är härdad, nedlåst och krypterad. Scanresultat, analyser, rapporter och historik stannar i ert nätverk. Scanningen är agentlös och oautentiserad, ingen programvara installeras på era servrar eller klienter och inga privilegierade konton krävs.
SIT är ett svenskt cybersäkerhetsbolag och produkttekniken utvecklas i Sverige. Det ger er närhet till tekniken, utvecklingen och den expertis som hjälper er att tolka resultaten och prioritera rätt åtgärder.
Bakom tekniken finns bred praktisk erfarenhet av bland annat penetrationstester, digital forensik och säker systemutveckling. Att utveckling och kompetens finns i Sverige bidrar också till svensk digital resiliens. Den interna analysen sker lokalt i ert nätverk och är inte beroende av en extern molntjänst. Det ger er större kontroll över var säkerhetsinformationen hanteras och minskar onödiga externa beroenden.
SIT kopplar era tekniska kontrollresultat till ett flertal regelverk och standarder, däribland ISO 27001 och NIS2. Tillsammans med era egna bedömningar får ni en tydlig överblick över vilka tekniska säkerhetskrav ni uppfyller och var det finns brister.
Svara på 15 enkla frågor och få en tydlig bild av era styrkor och konkreta rekommendationer om vad ni kan förbättra. SIT Cyberblick ger vägledning och ersätter inte en teknisk säkerhetsgranskning eller en formell bedömning av regelefterlevnad.
Ingen e-post behövs för att få resultatet eller ladda ner rapporten.
Har ni lagt ut IT-driften men behåller ansvaret? Vill ni få mer effekt ur ett redan moget säkerhetsarbete? Eller behöver ni snabbt få struktur, prioritering och uppföljning på plats?
Få en egen, oberoende teknisk bild av vilka risker som finns kvar, vad ni ska åtgärda först och vad ni behöver följa upp med er IT-leverantör.
Utforska Assurance →Jämför SIT med det ni redan använder i er egen IT-miljö. Samma miljö. Samma förutsättningar. Resultaten får avgöra.
Utforska Optimization →Bygg ett systematiskt säkerhetsarbete med tydliga prioriteringar, expertstöd och återkommande automatisk kontroll. Ni åtgärdar rätt risker först och pressar ned risknivån över tid.
Utforska Control →SIT Xternal visar vad internet ser och de tekniska förutsättningarna för ett första fotfäste. SIT Appliance visar den interna tekniska risken och möjliga attackkedjor. Tillsammans får ni en sammanhängande bild.
Identifiera internetexponerade system och tjänster, analysera relevanta sårbarheter och förstå vad som kan bidra till ett första fotfäste.
Utforska SIT Xternal →Kartlägg den interna IP-nåbara IT-miljön, identifiera produkter och versioner och se vilka risker och attackkedjor ni ska prioritera.
Utforska SIT Appliance →Låt oss visa vad SIT upptäcker i er IT-miljö och hur vi hjälper er att åtgärda de risker som betyder mest. Boka ett möte. Vi visar er skillnaden.