Bra prioritering börjar med
rätt bild av verkligheten.
SIT Appliance kartlägger den IP-nåbara IT-miljön inom avtalat scope och identifierar system, tjänster, produkter och versioner med hög precision. Den tekniska miljöbilden matchas sedan mot ett brett och kontinuerligt uppdaterat sårbarhetsunderlag. SIT identifierar relevanta och kritiska sårbarheter som andra marknadsledande lösningar missar. Våra jämförelsetester visar dessutom att vi genomför scanningarna på mindre än halva tiden.
Servrar, nätverksutrustning, klienter, skrivare, kameror och annan uppkopplad teknik blir del av samma tekniska bild.
Matcha de produkter och versioner som faktiskt finns hos er mot relevant sårbarhetsinformation.
SIT Risk Score väger samman teknisk allvarlighetsgrad med exploits, aktivt utnyttjande, attackkedjor och verksamhetskritikalitet.
SIT Appliance visar de tekniska förutsättningarna för intrång utan att genomföra intrånget. Identifierade CVE:er matchas mot kända flerstegsattacker för bättre prioritering.
Dedikerad fysisk hårdvara.
Bättre teknisk precision.
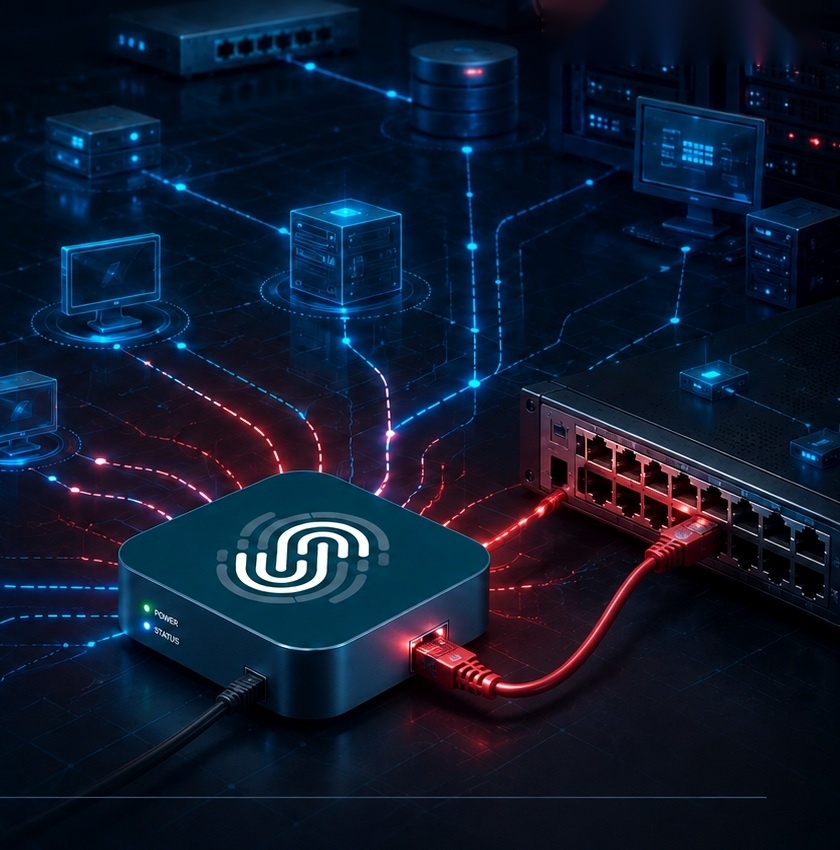
SIT Appliances dedikerade fysiska hårdvara är en del av vår analysmetod, inte bara en installationsform. Den ger konsekventa förutsättningar för vår avancerade fingerprinting och därmed en mer korrekt bild av system, tjänster, produkter och versioner. SIT Appliance ansluts till ert interna nät och scannar agentlöst och oautentiserat, utan privilegierade konton. Det ger er en separat teknisk bild utifrån det nätverket faktiskt visar, utan att förlita sig på inloggningsuppgifter. Ingen programvara installeras på era servrar eller klienter, och ingen serverkapacitet behöver avsättas för vår analysmotor. När anslutning och scope är på plats kan kartläggning, analys och rapportering köras återkommande med mycket liten löpande insats från ert team.
Från hela riskbilden
till rätt åtgärder först
SIT Risk Score för samman teknisk exponering, aktuell hotinformation, exploaterbarhet, attackkedjor och verksamhetskritikalitet. Top Priorities visar vilka Critical och High ni ska åtgärda först och vilken åtgärd SIT rekommenderar. Technical Report ger er hela den identifierade riskbilden. Återkommande scanningar, Delta Report och SIT Risk Index-historik gör det möjligt att följa och visa hur risknivån pressas ned över tid och ger ett spårbart underlag för systematiskt säkerhetsarbete.
Nya sårbarheter, zero days och kända exploits mappas kontinuerligt mot er senast kända IT-miljö. Ni meddelas när en ny risk upptäcks som berör er miljö.
All intern analys sker lokalt
Scanresultat, analyser, rapporter och historik lagras lokalt i en härdad, nedlåst och krypterad SIT Appliance. Ingen information lämnar ert nätverk. SIT är ett svenskt bolag och produkttekniken utvecklas i Sverige.
Proaktiv kontroll före incidenten
SIT Appliance ger er proaktiv teknisk kontroll före incidenten. SIT Appliance visar när de tekniska förutsättningarna för intrång finns utan att SIT Appliance genomför intrånget. Det ger automatisk och oövervakad kontroll i produktion med låg driftsrisk. De IP-baserade systemen i kontrollen omfattar även andra siter, IT-leverantörer och molnmiljöer när Appliance når dem från sin nätverksposition.