Inventarielistan visar vad ni tror är exponerat.
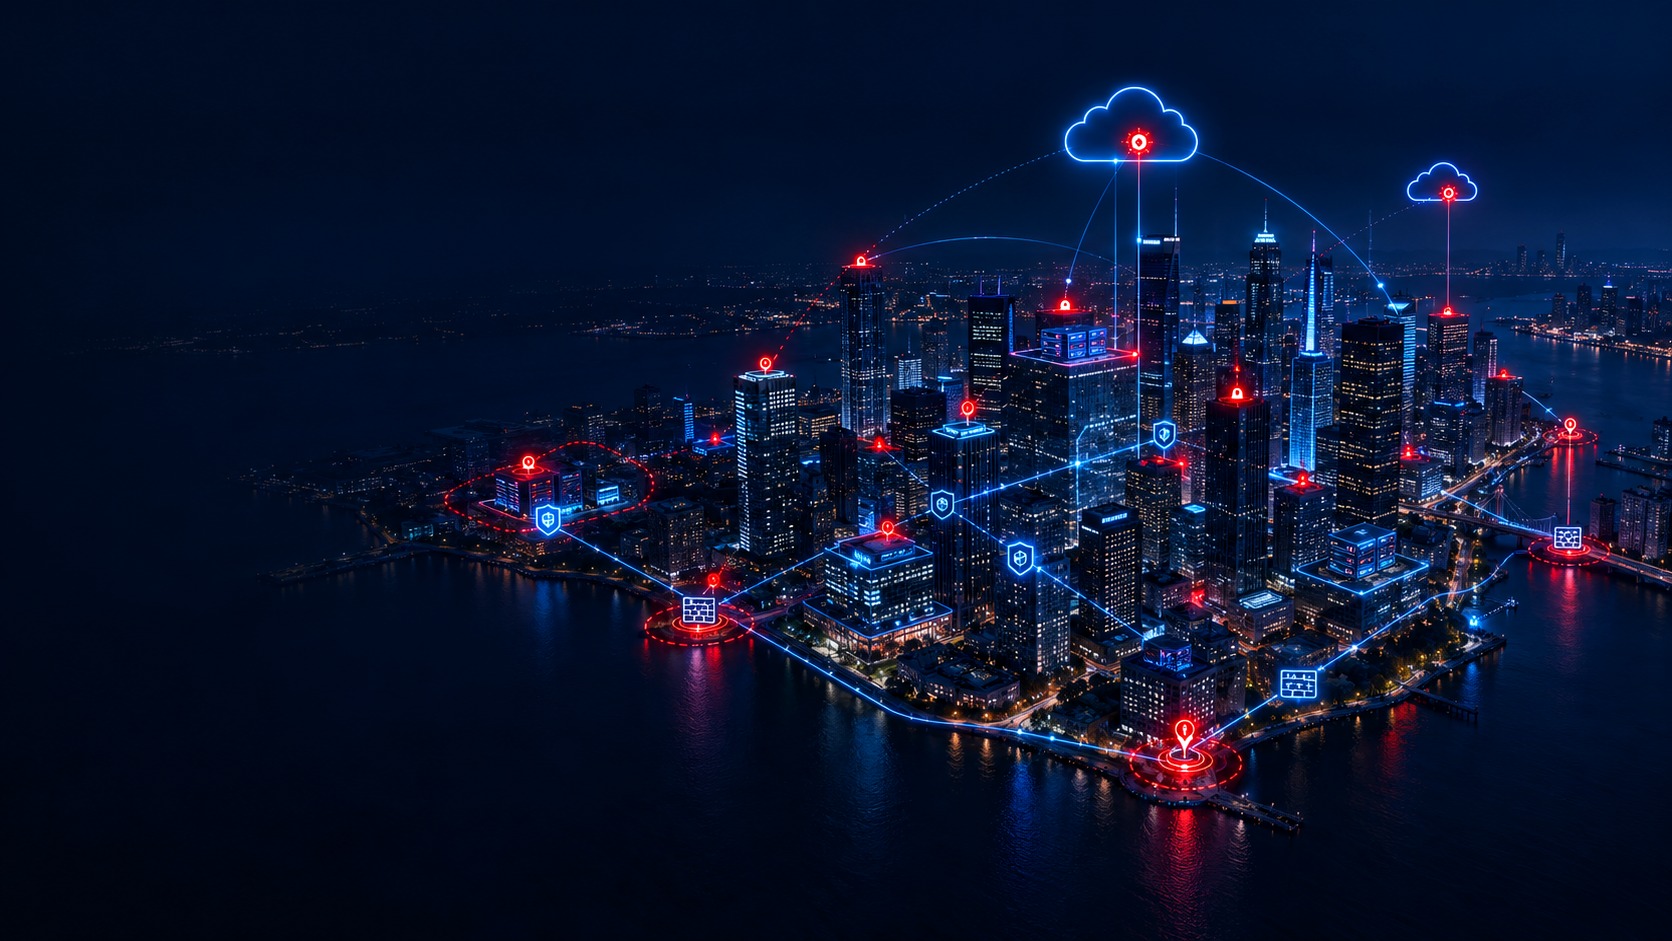
Xternal visar vad internet faktiskt ser.
Nya system, tjänster, molnresurser och konfigurationsförändringar förändrar den publika attackytan hela tiden. SIT Xternal upprepar samma externa kontroll automatiskt och gör förändringar synliga över tid.
Identifiera internetnåbara system och exponerade tjänster inom definierat scope.
Analysera hur exponerade system, tjänster och perimeterkontroller svarar från internet.
Sätt fynd i relation till känd exploitinformation och bedöm betydelsen för en möjlig väg in.
Följ ny eller förändrad exponering löpande, inte bara vid ett årligt pentest.
Ingen intern installation eller intern åtkomst
När scopet är definierat körs SIT Xternal automatiskt och återkommande utan intern installation, inloggningsuppgifter eller åtkomst till ert interna nät.
Komplement till pentest, inte en ersättare
Xternal automatiserar de delar av extern säkerhetskontroll som tjänar på att göras ofta och likadant. Kreativ manuell penetrationstestning har fortsatt en viktig roll när djup, situationsanpassad angriparsimulering behövs.
Xternal + Appliance
Xternal visar den internetexponerade attackytan och vad som kan bidra till ett första fotfäste. Appliance visar den interna tekniska exponeringen, attackkedjor och vilka risker ni ska prioritera inne i IT-miljön. Tillsammans får ni ett sammanhållet internt och externt perspektiv.